IAMPAM
AttackOps Engine
Knowledge Fabric · Hypothesis · Validation Move. 플랫폼의 장기 기준 엔진입니다.
AI-Native Autonomous Security Validation · AttackOps아이엠팜(IAMPAM) · 통제된 공격 검증 AttackOps
AI 공격 엔진을 선택해 검증하세요AttackOps Engine, ARTEX Engine, HexStrike Engine
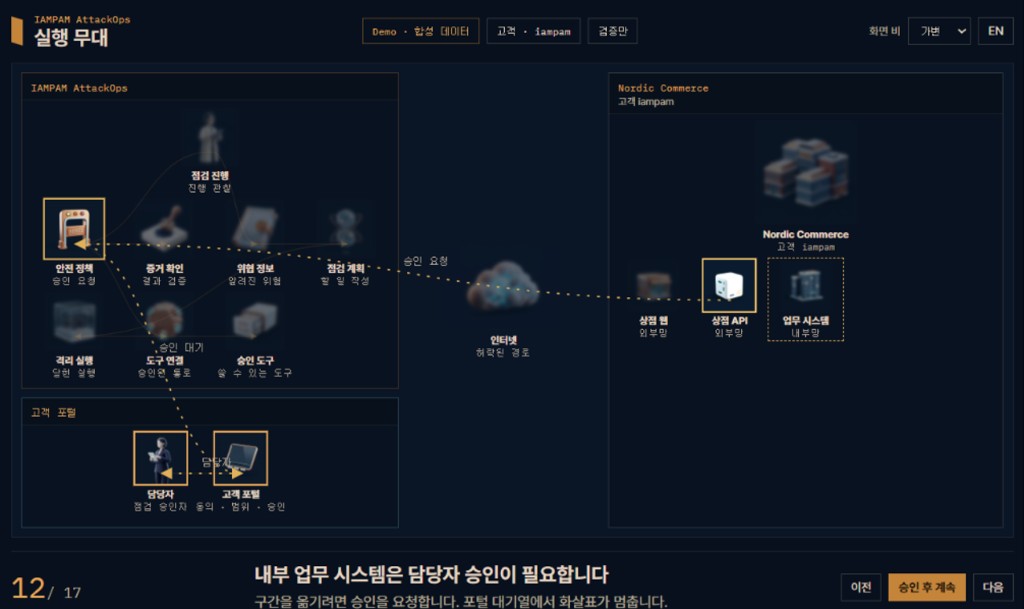
판단과 실행 권한은 분리합니다. 제출이 즉시 공격 시작은 아닙니다.
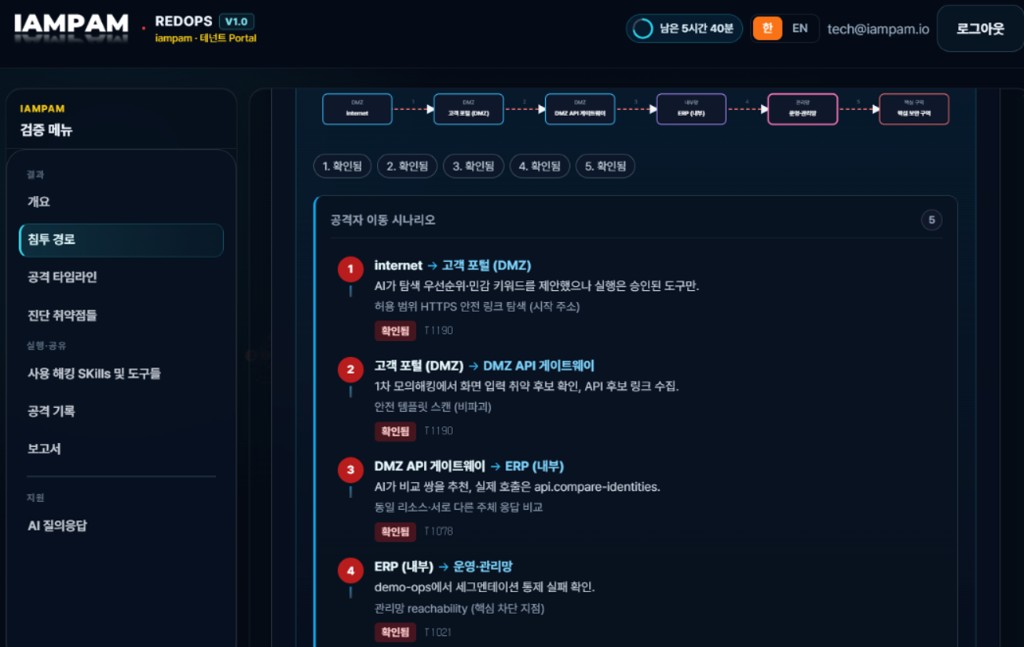
실시간 침투 경로
인터넷
외부 출발점
DMZ 웹
공개 노출
취약점
443 실제 도달
인증 우회
신뢰도 94%
내부 서버
내부 도달
핵심 시스템
중요 자산
공격 경로
화면 예시
합성 데이터 · 테넌트 iampam · Nordic Commerce. 실제 고객 화면이 아닙니다.
옆으로 밀어 화면을 더 봅니다
공격 엔진 프로필
엔진을 고객 홈에 노출하지 않습니다. Thin Control에서 프로필을 고르고, Service UI에서 동일한 Path·Finding·Evidence를 봅니다.
IAMPAM
Knowledge Fabric · Hypothesis · Validation Move. 플랫폼의 장기 기준 엔진입니다.
오픈소스
격리된 planner/worker와 쌍 그래프. 검증된 Demo Range Job 경로를 프로필로 실행합니다.
오픈소스
격리 컨테이너의 MCP 오케스트레이션. 인터넷에 공격 API를 열지 않습니다.
AI 해킹 Engine을 선택하여 수행하실 수 있습니다.
허락한 주소·시간만
소유 확인과 서면 범위 없이 시작하지 않습니다
증거 없는 성공은 확인됨이 아님
AI가 뚫렸다고 말해도, 기록과 검증이 있을 때만 확정합니다
회사별 화면과 기록 분리
다른 회사의 자료와 화면이 섞이지 않습니다
왜 필요한가
기업이 알고 싶은 것은 “어떤 문제가 있는가”가 아니라 “공격자가 실제로 어디까지 들어올 수 있는가”입니다. 약한 점 하나가 작아 보여도, 이어지면 하나의 길이 됩니다.
취약점 목록이 아니라, 해커가 들어올 수 있는 길을 한 줄로 남깁니다.
AI가 다음을 제안하고, 실행은 허락·확인·차단으로 갈립니다.
화면 예시
진행 상태, 이어진 경로, 남긴 증거, 먼저 막을 지점을 함께 봅니다.
경로 예시
남긴 증거
18
걸린 시간
04:37
허락과 거절
12건 허용 · 2건 거절
핵심 시스템 도달
0 / 4
아직 막혀 있습니다
놓친 탐지
2
로그를 켜야 합니다
먼저 막을 곳
API 권한
세 길이 함께 끊깁니다
합성 데모 데이터 기반 UI · 실제 고객 정보가 아닙니다.
진행 순서
범위, 경로, 확인, 증거, 보고서, 다시 확인이 같은 순서로 이어집니다.
진단 대상들과 진단 수행시간 안에서만 행합니다
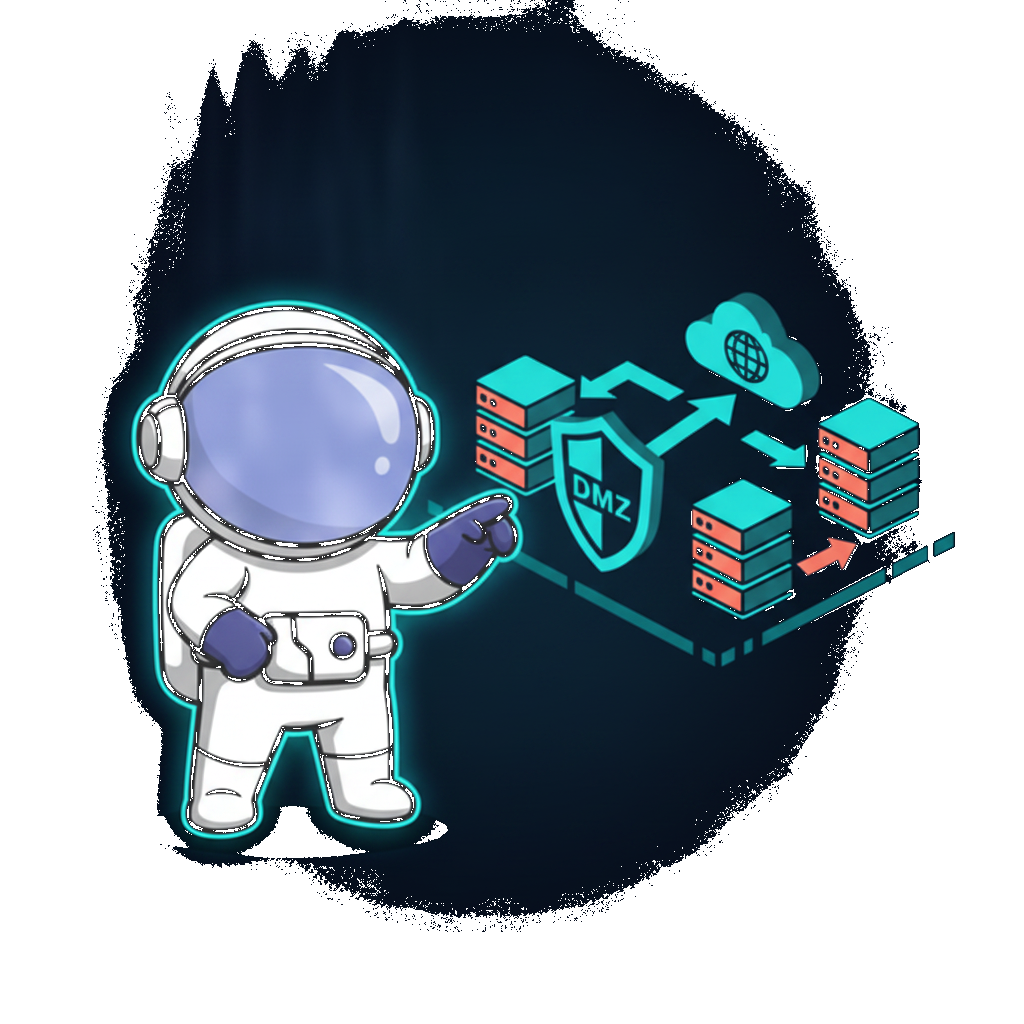
노출된 취약점 다음 침투 경로를 보여줍니다
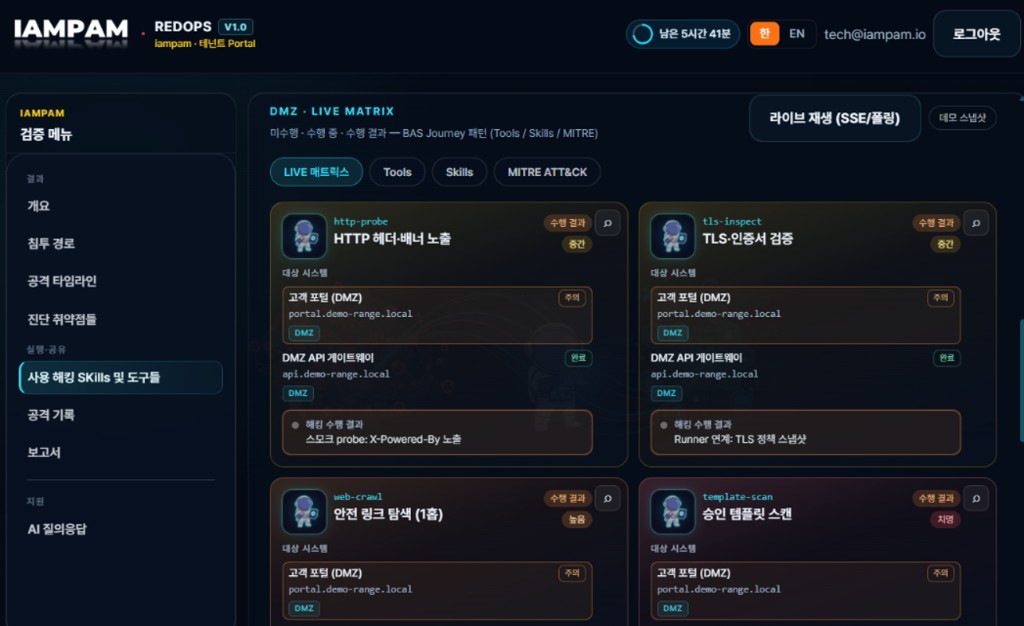
허락된 안전한 해킹 방법들만을 실행합니다.
실제 수행한 모든 이력은 기록에 남깁니다.
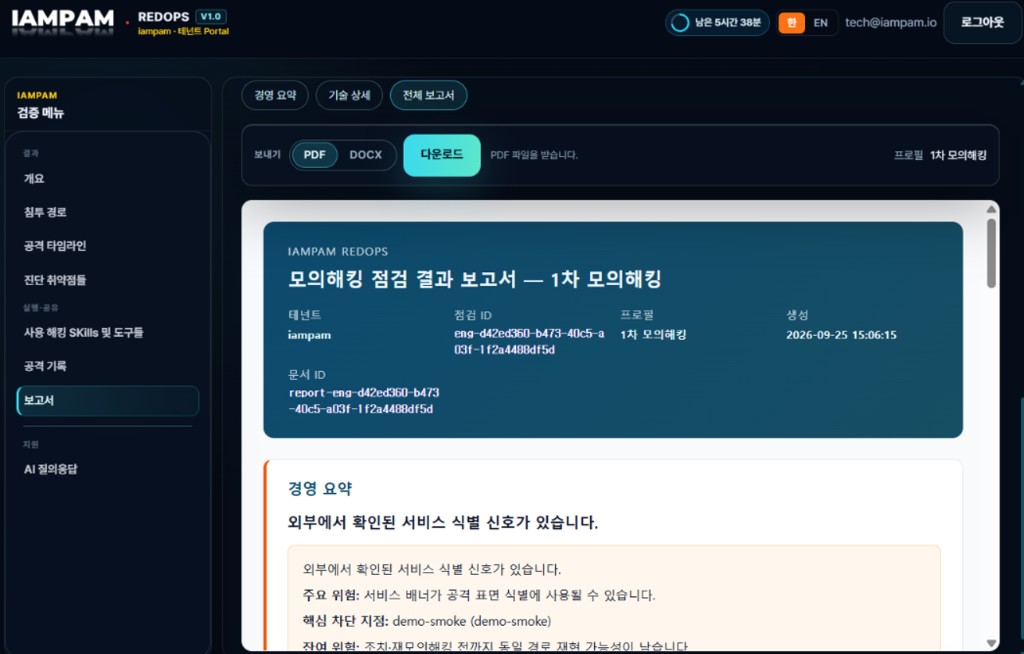
CISO와 보안 실무자 모두를 위한 진단 보고서를 작성합니다.
정기적 모의해킹 수행으로 문제가 해결되었는지를 지속적으로 확인합니다.
지키는 원칙
모의 해킹 수행 단계별로 진행상태를 보여드립니다.
볼 주소, 시간, 속도를 시작 전에 고정합니다.
등록된 확인 방법만 실행합니다.
기록으로 남지 않은 성공은 인정하지 않습니다.
다른 회사의 자료와 화면이 섞이지 않습니다.
제공 범위
지금 신청할 수 있는 것과 나중에 열 기능을 나눠 적습니다.
허락받은 웹 주소와 API에서 열린 곳과 이어진 위험을 증거와 함께 확인합니다.
고객 망 안에서, 바깥으로만 통신하는 확인기로 내부 업무 시스템까지 제한해서 봅니다.
같은 확인을 반복해, 조처 전후의 길이 실제로 줄었는지 비교합니다.
질문
해킹범위, 자동실행, 재실행에 대한 질문에 답해드립니다.
시작
신청 후 공개 웹 주소 실제 소유확인 · 요청하신 해킹 범위 검토 후 실행을 시작합니다.